
自社でECサイトを持つ事業者であれば、ECのセキュリティ対策を不安に思っているのではないのでしょうか?ECサイトにおいて、セキュリティに関する事故は以下の2つに大別できます。
・クレジットカードの不正利用
・ECサイトからの個人情報漏えい
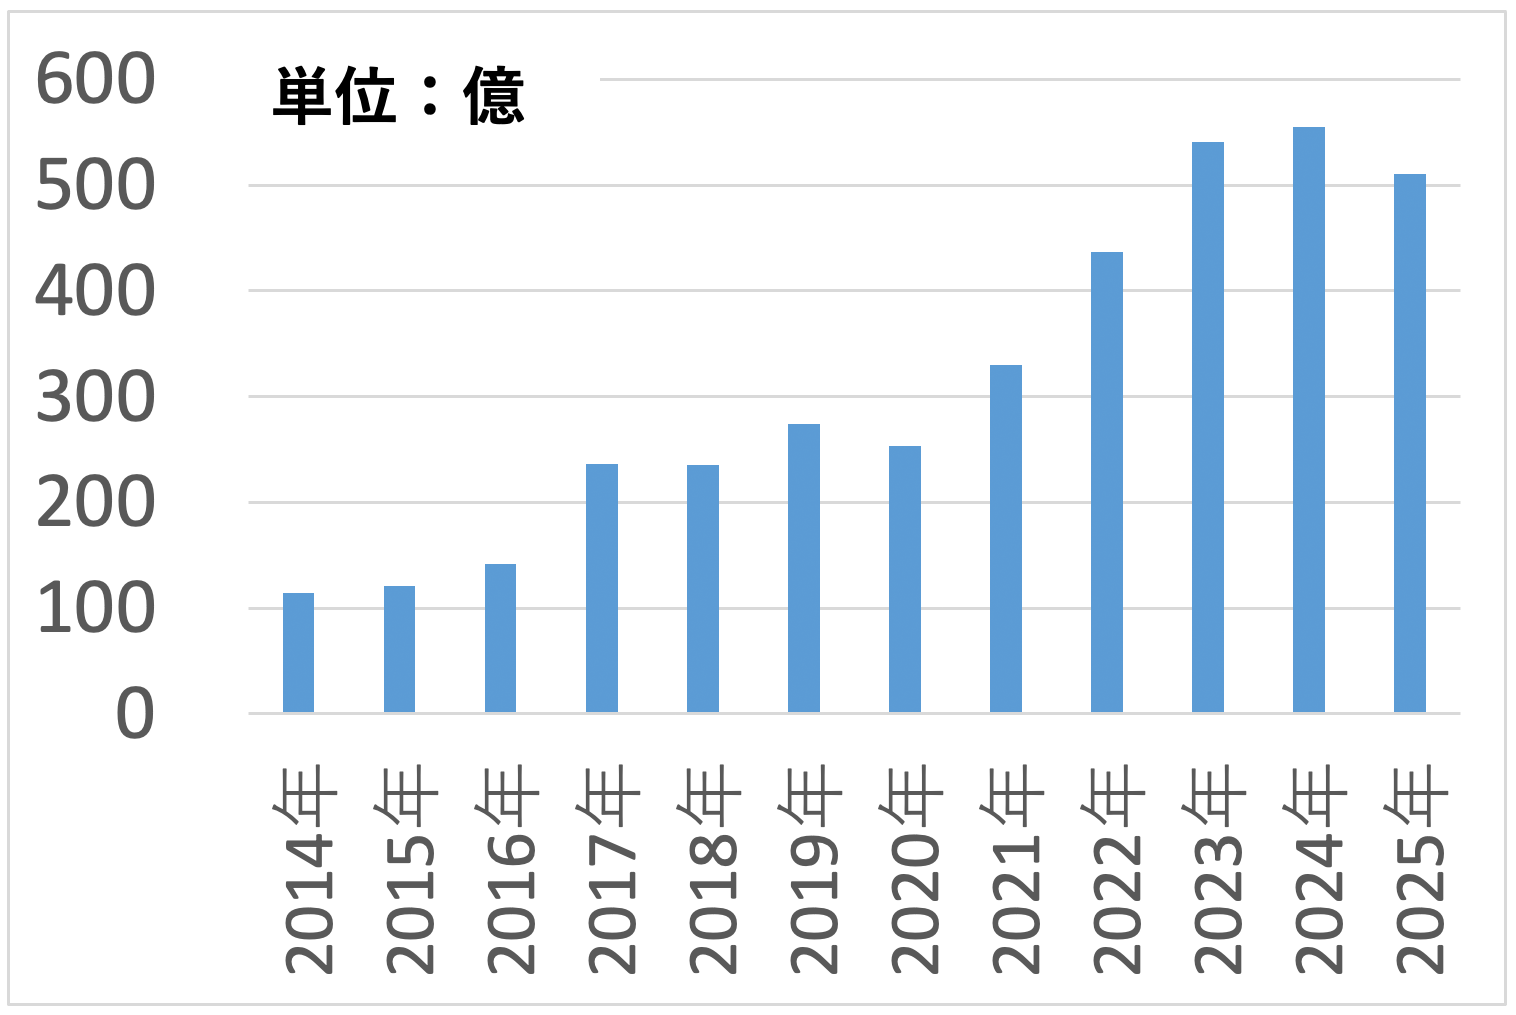
クレジットカードの不正利用被害や情報漏えいが後を立たず、日本クレジット協会(JCA)が発表した「クレジットカード不正利用被害の発生状況」によると、2025年のクレジットカードの不正利用被害の総額は510億を超えました。
このような状況の中、ECサイトのセキュリティ対策のルールは、2025年に大きく変わりました。
これまでEC事業者に求められていたのは、「カード情報を自社で持たない(非保持化)」か「国際基準のPCI DSSに準拠する」のどちらかでしたが、それに加えて、クレジットカードを扱うすべてのEC事業者に、次の3つの対策が新たに義務づけられています。
② EMV 3-Dセキュアの導入:カード決済のときに本人かどうかを確認し、なりすましの購入を防ぐ
③ 不正ログイン対策:多要素認証などで、他人のアカウントを使った買い物を防ぐ
本日はインターファクトリーでマーケティングを担当している筆者が、EC事業者が絶対に取り組まなくてはならないセキュリティ対策について解説いたします。
クレジットカード取引の被害「①不正利用」と「②情報漏えい」は急激に増えている!
まずクレジットカード取引における被害状況を客観的データからまとめてみたので、「① 不正利用」と「② 情報漏えい」の順にご覧ください。
① クレジットカードの不正利用
以下のグラフは一般社団法人日本クレジット協会が発表した資料のデータから作成したグラフです。
◆クレジットカード不正利用被害額 総額(2014〜2025年の推移)
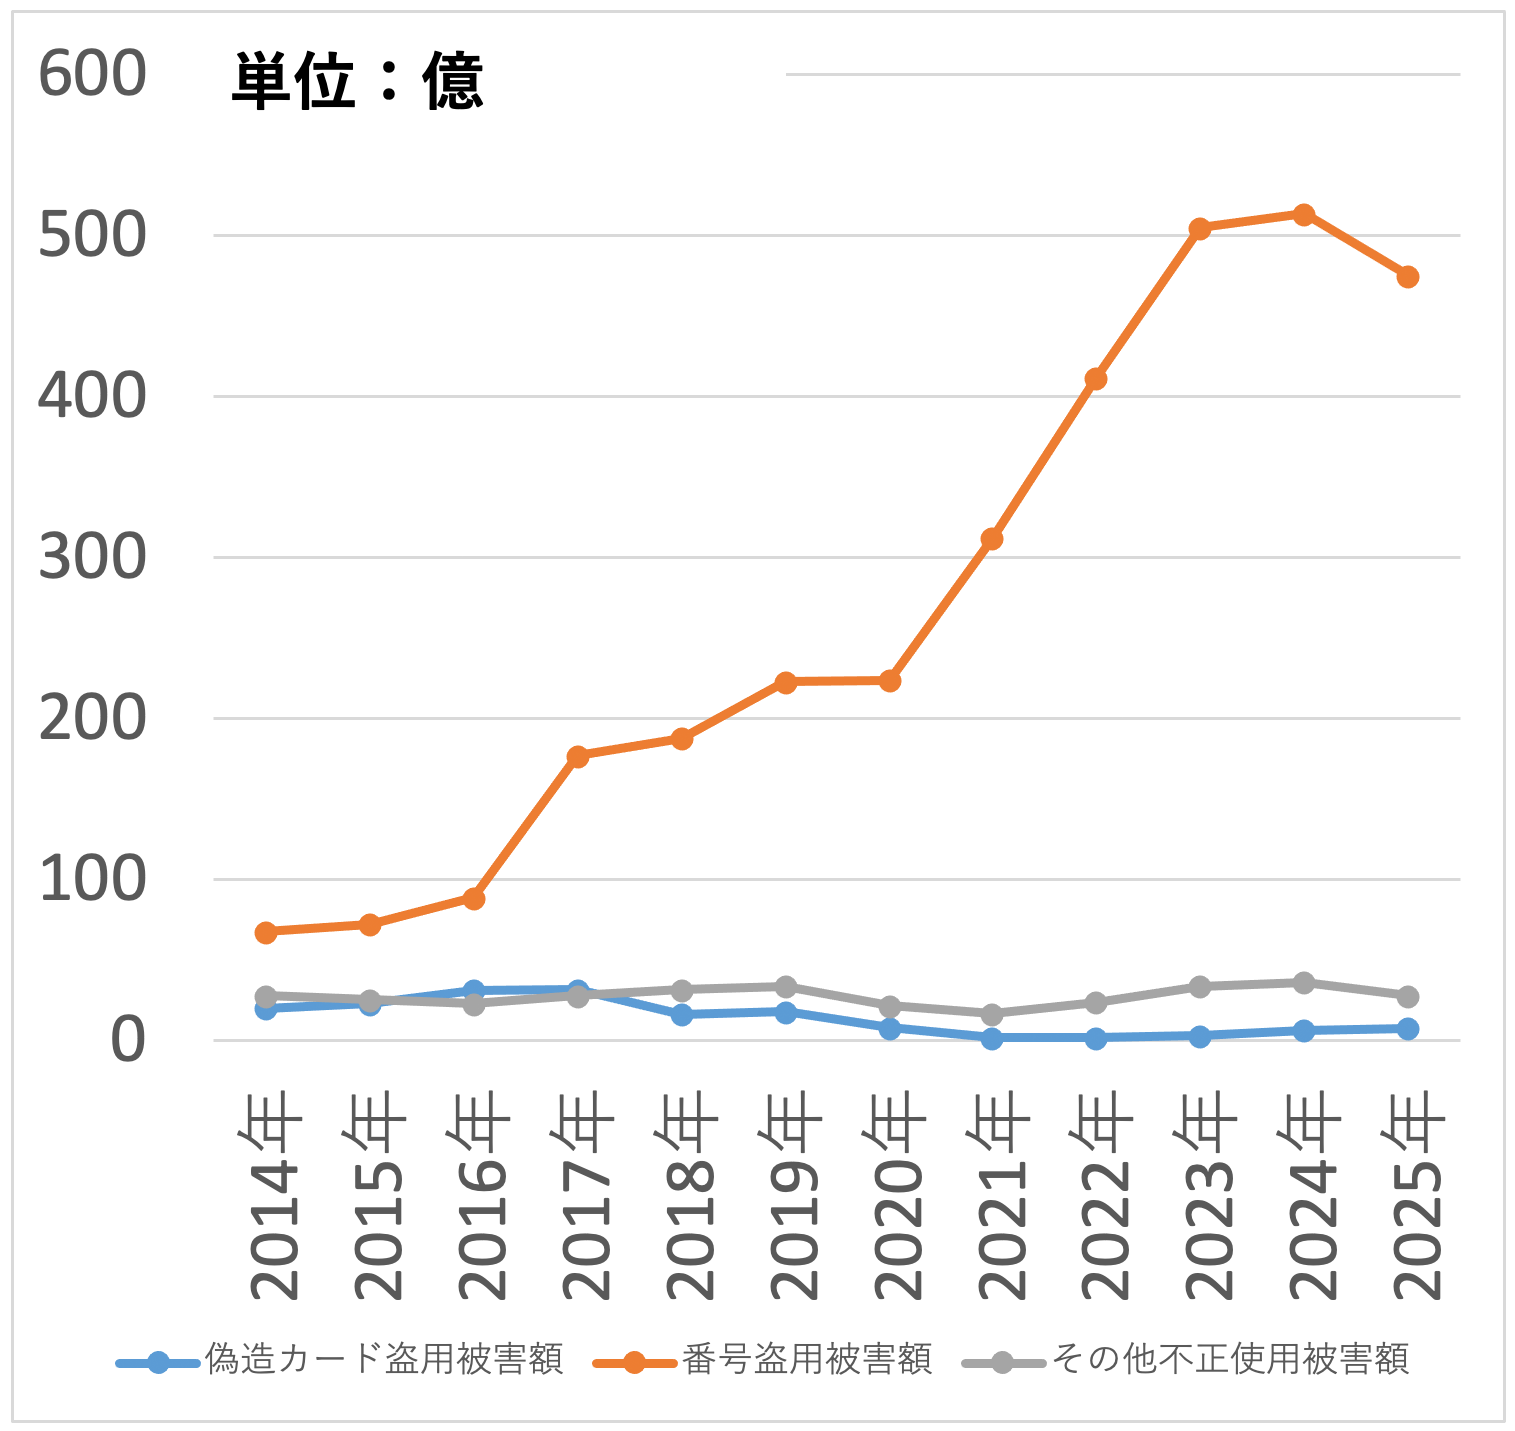
◆クレジットカード不正利用被害額 内訳(2014〜2025年の推移)
※特に伸びているのが下記のオレンジ線のカード番号盗用被害です
◆クレジットカード不正利用被害額の表(上記グラフのデータ)
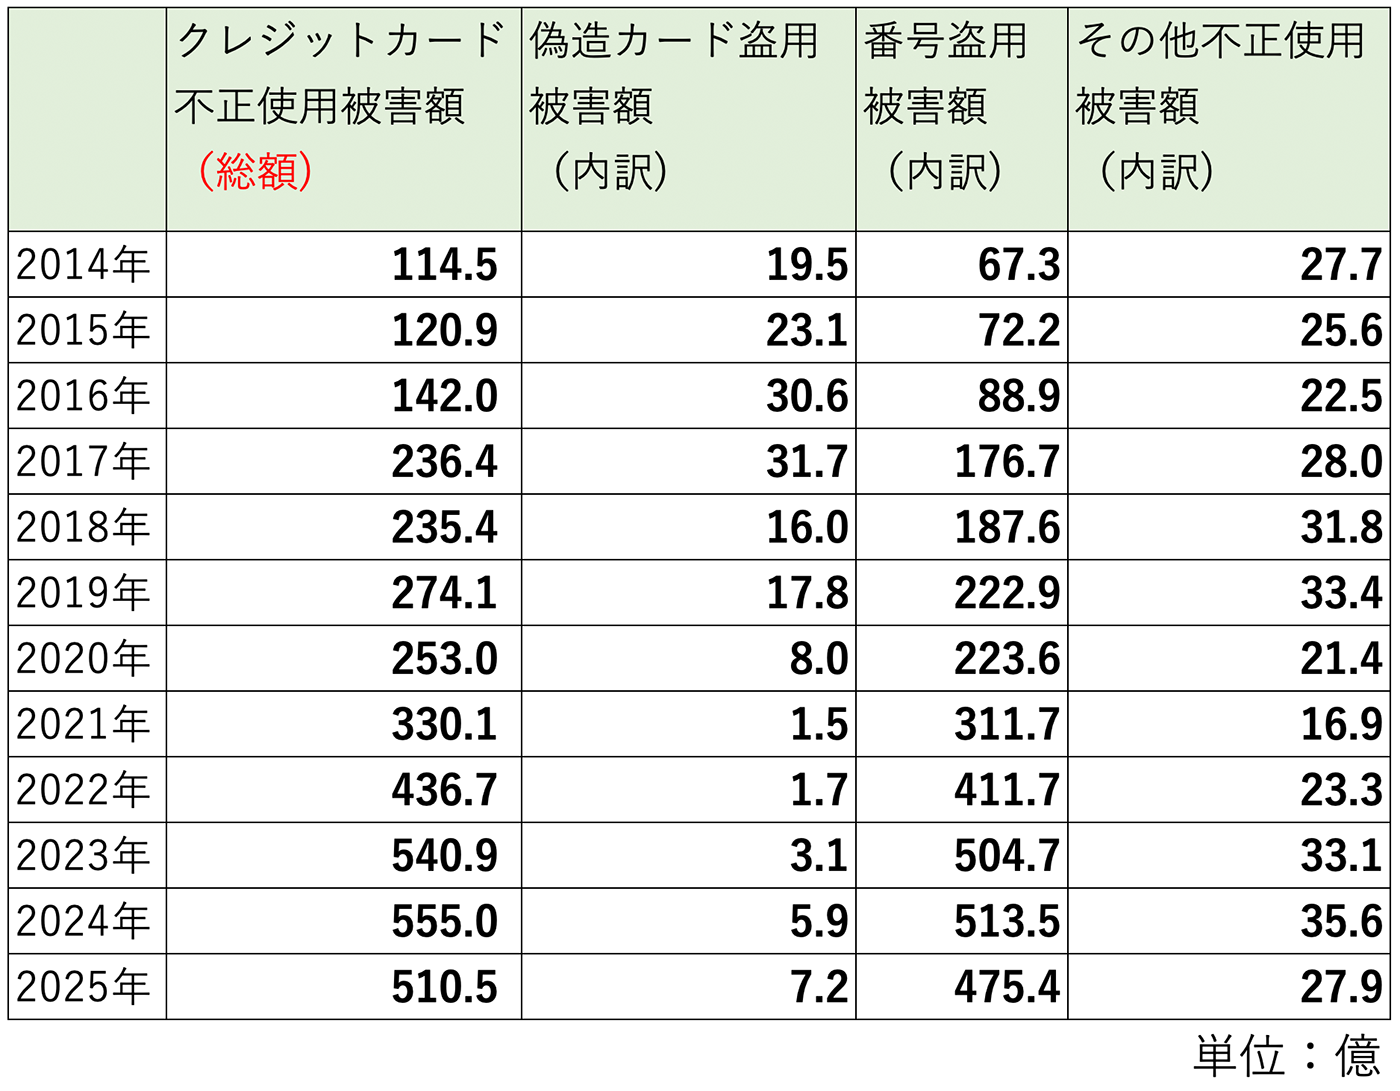
被害の発生状況を見ると2017年に大幅に被害額は増えており、総額236億円にもなり、2019年にかけて被害額は徐々に増えてきましたが、2021年に急激に被害額を伸ばし、2024年には過去最高額を記録しました。その内訳でみると「クレジットカード番号の盗用」の被害額が急激に増えていることがわかります。
具体的には、悪意のあるユーザーが手に入れた他人のカード情報を使って、換金性の高い(家電製品やブランド物)商品を大量に購入します。そのため、ECサイト側でも「セキュリティコード」の入力や「3Dセキュア」の対策をとっておりますが、さらにEC担当者の目検によるチェックも大切です。
例えば、工具のジャンルで解説しましょう。有名ブランドの工具は高価で換金性も高い商品です。通常、工具を購入するユーザーは都心の中心部にはあまりいませんので
という注文データは現実的に考えづらいのです。そういった怪しい注文に対してはクレジットカード決済を行わせないで、他の決済方法をメールで案内する運営が行われており、こういった努力をEC運営者側も行っているのです。
このようなEC業界でよくある不正アクセスなどに関する用語は、以下の記事でよくまとめられているので、詳しく知りたいという方はぜひご一読ください。
参考:不正検知Lab -フセラボ- by cacco(かっこ株式会社)「EC業界用語集〜不正編〜ジャンルごとに主要な用語を解説!」
② 個人情報漏えい被害
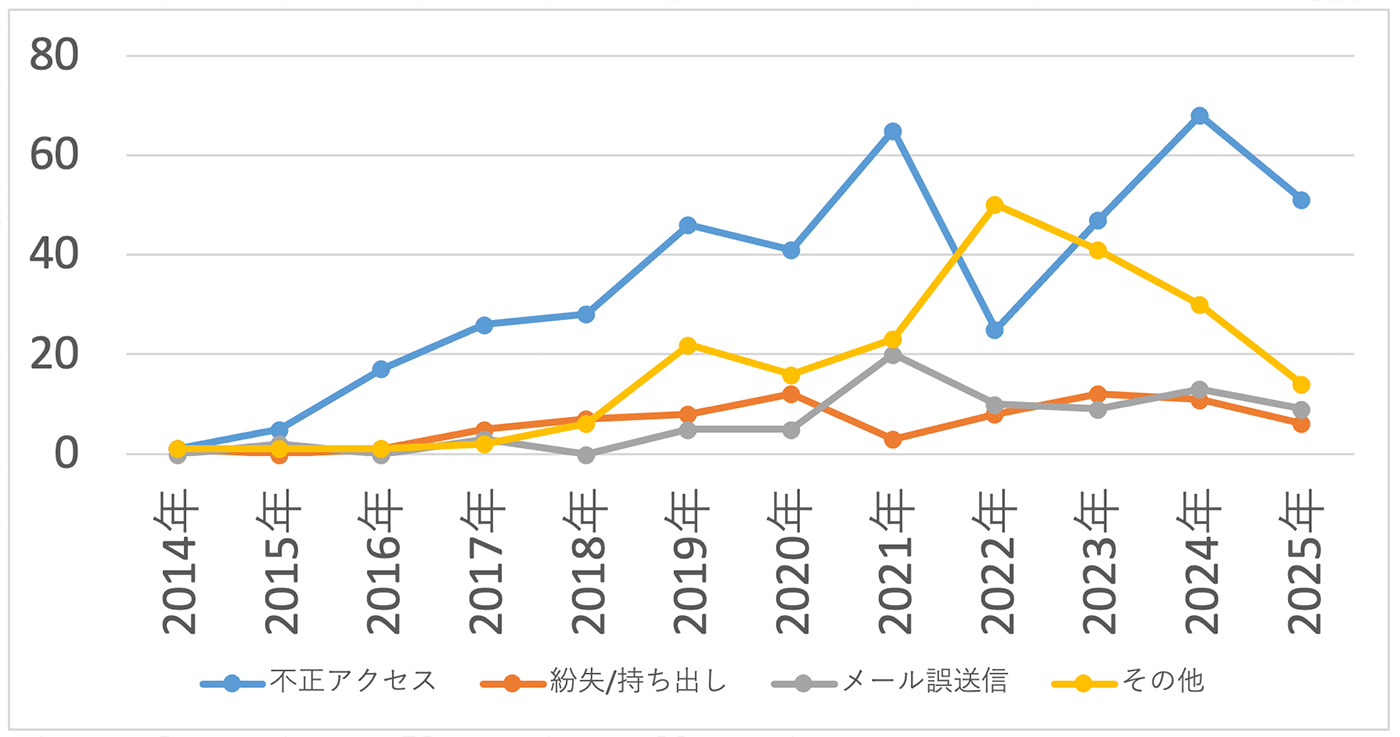
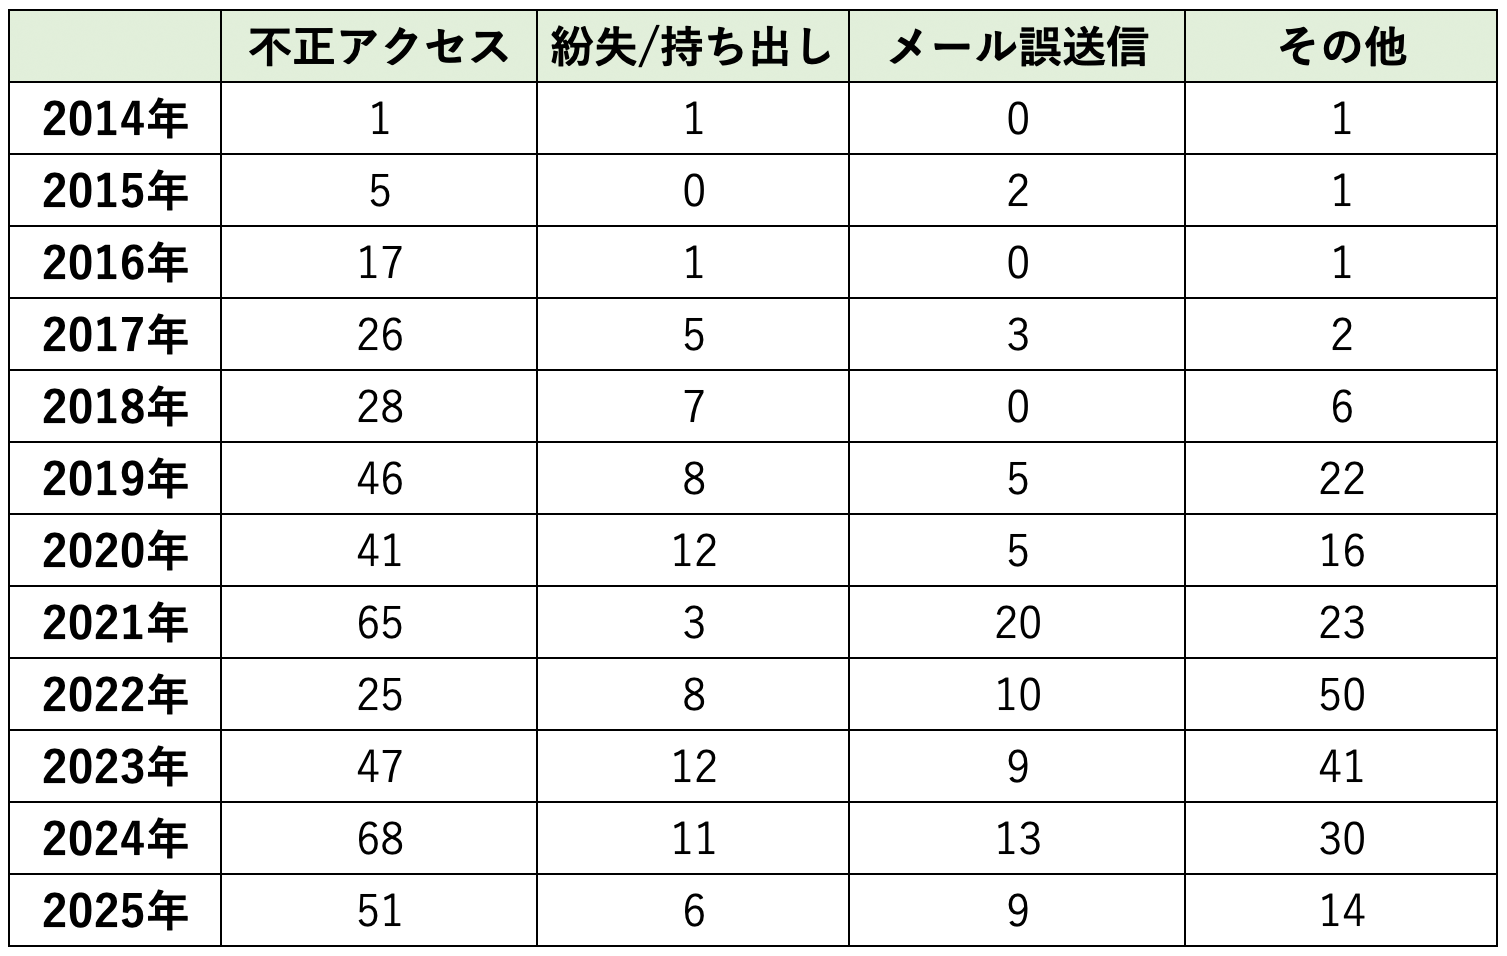
では次に個人情報漏えい被害についてデータでまとめてみました。下記のデータはサイバーセキュリティ.comのサイトが、個人情報漏えいの事故を分かりやすくまとめていたので、そのデータをもとに筆者が手集計で独自に作成したものです。
下記のグラフの前提
・一度に漏えいした被害件数が1,000件以上で発表あるいは事故として報道された件数
・EC事業者だけではなく、全ての事業者・団体が対象のデータ
◆個人情報漏えい事件数の推移のグラフ(2014年〜2025年)
最新のセキュリティ事件が常に更新されているサイトですので、セキュリティ担当者は下記サイトをブックマークしておくことを強くおススメします。
このデータを見ると2016年以降に「不正アクセス」による情報漏えい事件が急激に伸びていることがわかります。その手法は主にハッキングや、サイト改ざんやバックドアの設置です。実際にこういった不正アクセスは、日本以外からのIPアドレスからの攻撃によるものが圧倒的に多いのです。
2022年には各所のセキュリティ対策が進み、不正アクセスは一時的に減少しましたが、その後再び件数が急増しています。
また、「メール等の誤送信」も気になります。不正アクセスやサイバー攻撃は、セキュリティにかけるコストもありますし、その性質上、完全に防ぎ切るのが非常に困難な面もありますが、誤送信はヒューマンエラーによるものが多く、これからの社会においては、より個人情報の取り扱いに対する企業責任が厳しくなっていく中で、改めて管理者の意識をしっかり見直す必要があります。
日本は、不正アクセスする犯罪者にとっては魅力的な国
海外の場合、デビットカードやプリペイド式のカードが主流だったりすることが多く、その背景はクレジットカードの信用情報と国民番号がひも付けられていますから、どこかでローンを滞納してしまうと、もうクレジットカードが作れません。そのため与信が通らない人がデビットカードを使う傾向があります。
このような背景から、海外だと低所得者層はクレジットカードをあまり持っていないのですが、日本は基本的に住所不定ではない限り、学生や主婦でもクレジットカードを作ることができます。
日本の多くのECサイトや商業サイトではクレジットカード番号を保持しており、さらに日本ではクレジットカード限度額の枠が“そこそこ”高く設定されていることが多く、かつ、その枠が余っている方が多い特徴があります。
このような背景から、日本は不正利用する犯罪者には魅力的な国なのです。これは非常に残念なことですし、そういった危機意識を持つべきです。
このような状況の中で、リアル店舗、EC店舗両面でクレジットカード取引が増えているため、取引に関わる事業者においては、消費者の安心・安全を確保するために、強固なセキュリティ対応が求められています。
そのため、2021年に開催された東京オリンピックの前に、経済産業省が主導しクレジット取引セキュリティ対策協議会よりクレジットカードのセキュリティに関する実行計画が発表され、2018年6月から割賦販売法が施行されました。
EC事業者が必ず実施すべき4つのセキュリティ対策
クレジットカードを扱うEC事業者は、割賦販売法によって、カード情報の漏えいや不正利用を防ぐ対策をとることが義務づけられています。
その具体的な中身を定めているのが、クレジット取引セキュリティ対策協議会がまとめた「クレジットカード・セキュリティガイドライン」です。このガイドラインは、割賦販売法の義務を守るための実務上の指針として位置づけられており、最新版は2026年3月に公表された6.1版です。
2025年の改訂で、それまでの対策に加えて新しい対策が義務化されました。EC事業者が押さえておくべきなのは、次の4つです。
◆EC事業者が守るべき4つのセキュリティ対策
② Webサイト・システムの脆弱性対策
③ EMV 3-Dセキュアの導入
④ 不正ログイン対策
ここからは、これら4つのセキュリティ対策について詳しく解説します。
対策① カード情報の非保持化、またはPCI DSS準拠
2018年6月の改正割賦販売法の施行以来、EC事業者は次のどちらかに対応することが求められています。
・カード情報の「非保持化」:自社のサーバやネットワークで、カード情報を「保存」「処理」「通過」させない
・PCI DSSへの準拠:カード情報を扱う場合は、国際的なセキュリティ基準を満たす
どちらを選ぶかは、カード決済の方式によって変わります。
対策①-1:クレジットカード情報の非保持化
クレジットカードの非保持化は、下記の通り定義されています。
◆非保持化の定義
カード情報を電磁的に送受信しないこと、すなわち「自社で保有する機器・ネットワークにおいて「カード情報」を『保存』『処理』『通過』しないこと」をいう。非保持化の考え方は加盟店を対象としている
ECにおけるクレジットカード決済は、カード情報がEC事業者側のサーバを通過する「通過型」と、通過しない「非通過型」があります。クレジットカード決済の「通過型」と「非通過型」の大きな違いは、「クレジットカード情報」がEC事業者側に渡るか渡らないか、の違いです。
このうち、「通過型」といわれるものは、カード情報がEC事業者のサーバに保存されることがあるため、不正アクセスなどによる情報漏えいが発生する可能性が非通過型と比べて高い傾向があります。
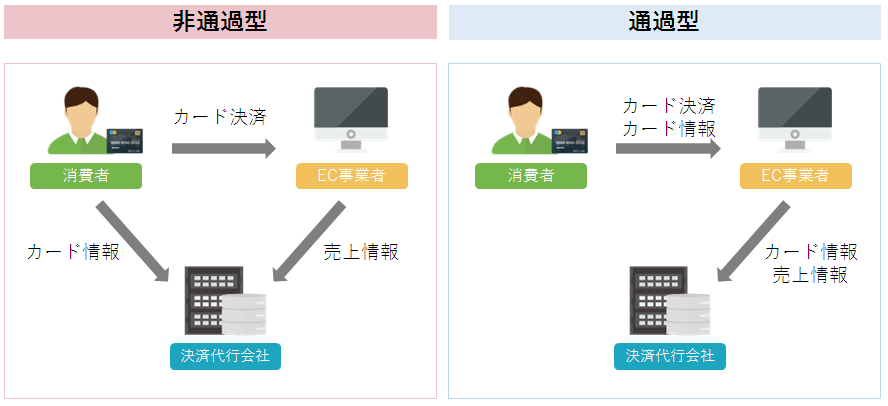
クレジットカード決済には様々な手法(方式)があり、クレジットカード決済代行会社によって提供している方式が異なります。
では、どのような方式があるのでしょうか?現在、大きく分けて以下3つの方式があります。
(1)リンク方式(非通過型)<==改正割販法に準拠
(2)トークン方式(非通過型)<==改正割販法に準拠
(3)モジュール方式(通過型)<==改正割販法に違反

一つずつ解説します。
(1)リンク方式(非通過型)
クレジットカード決済時のみ外部サイト(決済代行事業者側のページ)へ遷移し決済処理を行う方式です。(EC事業者はカード情報を保持しません。)
リンク方式は、決済代行事業者の画面を使用するため、比較的低コストで利用することが可能ですが、決済画面が外部サイトへ切り替わることでカート離脱の心配があります。カート離脱の増加は、ECサイトの場合、売上に影響が出てきてしまうため、EC事業者としては、できれば避けたい状況と言えるでしょう。
(2)トークン方式(非通過型)
自社サイトをPCI DSSに準拠することはハードルが高いため、この方式が多くのEC事業者に採用されております。カード情報を文字列(トークン)に置き換え決済代行事業者へ通信を行い決済処理を行う方式です。(EC事業者はカード情報を保持しません。)
決済画面内に情報入力フォームを埋め込むことで、自社サイトドメイン内で決済フローを完結させることが可能になります。万が一、トークン情報が情報漏えいしたとしても、トークン情報自体は意味を持っていないため不正利用されるリスクはありません。
先述した「リンク方式」と同じ「非通過型」ですが、外部サイトに遷移せず自社サイトドメイン内でページ遷移できるためデザイン面でも高いカスタマイズ性を保つことがメリットとして挙げられます、各決済代行業者も随時サービスをリリースしている状況です。
コスト面は、トークン方式は情報入力フォームにJavaScriptを入れる改修になるので、ECのフロント画面の改修にはそこまでコストはかかりませんが、決済代行会社やECのシステムを変更する場合は、決済代行会社側がモジュール方式とトークン方式のシステムが異なるため、全面的な改修となるのでコストが高くなります。
ただし、非保持化ができても、決済画面そのものが改ざんされるリスクはなくなりません。そのため、後述する「脆弱性対策」もあわせて行う必要があります。
(3)モジュール方式(通過型)
3つの方式のうち「モジュール方式」のみ、カード情報がEC事業者側に渡るため、「カード情報の非保持化」が実現できません。そのため、モジュール方式を使い続けるなら、ECシステムを「PCI DSS」に準拠させる必要があります。準拠が難しい場合は、「リンク方式」か「トークン方式」への変更を検討しましょう。
モジュール方式とは、決済モジュールを自社サイトに組み込み、入力された情報やデータを決済代行事業者へ連携する決済処理方式です。外部サイトへは遷移せず、支払い完了まで自社サイトドメイン内で完結できるので、リンク方式に比べると、比較的離脱率が低いのがモジュール方式の特徴です。
独自の売上処理があるため決済画面をカスタマイズする必要がある事業者や、サイトのデザイン面で妥協をしたくないという事業者がこの方式を選択することが多いのです。ですから、モジュール型からリンク方式に変更する事業者は、ほとんどいません。
利用している決済代行会社のモジュール方式をトークン方式に変更するなら、費用はそれほどかかりません。なぜなら情報入力フォームにJavaScriptを入れ込むだけだからです。売上確定処理やキャンセル処理は、モジュール方式と同じフローを使うのでコストが抑えられます。
決済代行会社を変更する場合は、ECのフロントとバックエンドの双方の改修となるため、改修費用は高くなります。
しかし、モジュール方式から、トークン方式への変更は改正割販法の要件をクリアすることはでき、クレジットカード情報の非保持化を実現できますが、セキュリティは高くありません。なぜなら昨今の不正アクセスの流行は、画面改ざんだからです。
ECサイトの情報入力フォームを改ざんし、クレジットカード情報を二重に入力させてカード情報を盗む手法であり、トークン方式ではこういった改ざんは対策ができません。
ですから、モジュール方式を使う事業者の残された選択肢はECシステムを「PCI DSS」に準拠するということになります。では、「PCI DSS」とはどういったものでしょうか。また、準拠するためにはどのくらいのコストと時間がかかるものなのか、次で解説いたします。
対策①-2:PCI DSSに準拠する
PCI DSSとは、国際カードブランド5社(American Express、Discover、JCB、MasterCard、VISA)が共同で策定した、クレジットカード業界における国際セキュリティ基準です。国内では、決済代行会社や限られた企業が取得をしています。海外でも、この規格の準拠が進んでいる国もあります。
PCI DSSは、安全なネットワークの構築やカード会員データの保護など、12の要件に基づいて約400の要求事項から構成されており、全てクリアしなければなりません。セキュリティ系の規格として、プライバシーマークやISMSという規格もありますが、PCI DSSはクレジットカード情報の保護に特化しており、求められるレベルも高いことが特徴です。
なお、PCI DSSは2022年に大きく改訂され、現在の最新版は2024年6月に公開されたv4.0.1です。さらに2025年3月31日からは、それまで猶予されていた51の新しい要件もすべて必須になりました。決済ページの改ざん(Webスキミング)への対策もその一つです。
また、PCI DSSに準拠するための費用は、規模感にもよるので一概には言えませんが、
◆PCI DSSに準拠するための費用目安
月額費用:最低100万円以上
程度の費用が発生します。
このように、EC事業者自身でPCI DSSを取得するには莫大なコストと時間(1年程度が目安)がかかるため、コストと期間を考えるとあまり現実的な選択肢とは言い難いでしょう。PCI DSSに準拠する方針であれば、早めに取り掛かる必要がありそうです。
と考えるEC事業者にはPCI DSSに準拠したクラウドECプラットフォームを利用する方法があります。弊社インターファクトリーが提供する「EBISUMART(エビスマート)」もPCI DSSに準拠したプラットフォームです。
EBISUMARTのPCI DSSに準拠した決済サービスを利用することで「非保持化と同等/相当のセキュリティ措置」を実現することが可能になります。2025年2月には、PCI DSSの最新版であるv4.0.1への準拠を完了し、その後の年次審査でも認定を更新しています。
インターファクトリー プレスリリース:インターファクトリーが、国際的セキュリティの最新基準である「PCI DSS v4.0.1」に準拠した認定の更新を完了(2025年10月14日)
また、クラウドなのでEC事業者は自社ECシステムのセキュリティ対策を個別で対策する必要がなく、新しいセキュリティサービスを都度更新していくので、利用者はその恩恵を受けることができるという大きなメリットがあります。
それに対して、オンプレミスのECサイトは都度対策が必要で、対応するまでタイムラグも発生しますし、コストもセキュリティリスクも発生してしまいます。
対策② Webサイト・システムの脆弱性対策
2025年4月以降、すべてのEC加盟店に、Webサイトやシステムの「脆弱性(ぜいじゃくせい)」への対策が義務づけられました。脆弱性とは、プログラムの不具合や設定の甘さなど、攻撃者に悪用されるおそれのある「すき間」のことです。
最近のカード情報の流出は、ECサイトの決済画面を改ざんして、入力されたカード情報を盗み取る手口が目立ちます。非保持化をしていても、サイトそのものに脆弱性があれば、このような被害は防げません。
クレジットカード・セキュリティガイドラインでは、カード情報の漏えいを防ぐための具体的な対策として、以下の5つが挙げられています。
◆5つの脆弱性対策
| 対策 | 具体的にやること |
| ① 管理画面のアクセス制限とID・パスワードの管理 | ・管理画面に入れるIPアドレスを制限する(できなければベーシック認証) ・二要素認証を導入する ・ログインに10回以下失敗したらアカウントをロックする ・「admin」などの推測されやすいID・パスワードを使わない |
| ② データディレクトリの公開などの設定ミスへの対策 | ・公開しているディレクトリに重要なファイルを置かない ・アップロードできるファイルの拡張子や種類を制限する |
| ③ Webアプリケーションの脆弱性対策 | ・脆弱性診断またはペネトレーションテストを定期的に行う ・SQLインジェクションやクロスサイト・スクリプティングへの対策をする(ソフトの最新化、ソースコードのレビュー、入力値のチェックなど) |
| ④ ウイルス対策ソフトの導入と運用 | サーバーや業務用パソコンにウイルス対策ソフトを入れ、定義ファイルの更新や定期的なスキャンを行う |
| ⑤ カード番号の有効性確認・クレジットマスターへの対策 | ・不審なIPアドレスからのアクセスを制限する ・同じアカウントからの入力回数を制限する ・エラーの内容を表示しない ・EMV 3-DセキュアやSMS通知で本人確認をする |
参考:クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.0 版】」
ガイドラインでは、5つの対策をすべて行うことが求められています。ECサイトの構築や運用を外部に委託している場合は、委託先にもこれらの対策を理解したうえで対応してもらう必要があります。
対策③ EMV 3-Dセキュアの導入
EMV 3-Dセキュアは、カード決済のときに、カード会社が本人かどうかを確認する仕組みです。不正の疑いが高い取引だけ、ワンタイムパスワードなどで追加の確認を行います。
◆EMV 3-Dセキュア

画像引用:SBペイメントサービス「本人認証サービス(EMV 3-Dセキュア)」
原則として、すべてのEC加盟店は2025年3月末までにEMV 3-Dセキュアを導入することが求められました。
EMV 3-Dセキュアについては、下記記事で詳しく解説しておりますので、こちらもあわせてご覧ください。
対策④ 不正ログイン対策
会員のIDとパスワードを盗み、他人になりすましてログインして、登録済みのカードで買い物をする被害もあります。
クレジットカード・セキュリティガイドラインによると、不正利用の被害額が大きいEC加盟店の約7割は、買い物にログインが必要なサイトです。そのため、カード決済前の段階で不正を防ぐことが重要とされています。
◆不正ログインが狙われやすい3つの場面
② ログインのとき:盗んだIDとパスワードで、本人になりすましてログインされる
③ 登録情報を変更するとき:ログインした後に、配送先などを書き換えられる
EC事業者は、自社の取扱商品や被害の状況に合わせて、それぞれの場面に適した対策を1つ以上導入することが求められています。優先的に導入が勧められているのは、以下のような対策です。
◆優先される不正ログイン対策
・ログインや登録情報の変更のときに、SMSなどの別の方法でも本人確認をする(2段階認証・多要素認証)
・会員登録のときに、氏名や住所などに不自然な点がないかを確認する
・ログインの試行回数を制限する
・ログインや登録情報の変更があったときに、本人にメールやSMSで知らせる
・利用者の属性や行動、使っている端末の特徴から、不審なアクセスを見分ける
参考:クレジット取引セキュリティ対策協議会「クレジットカード・セキュリティガイドライン【6.0 版】」
おわりに
銀行振り込みや後払い決済などと比べて、カード情報の入力のみで決済が完了できるクレジットカードは購入者にとっては大きなメリットである一方、なりすましや不正利用の犯罪が絶えない今、万全のセキュリティ体制を築くことが必要不可欠です。
政府がキャッシュレス化を推進する中、今後もクレジットカード決済利用者はさらに増加することが予想されます。そのためEC事業者にも早急な対策が必要です。
セミナー情報